En profondeur
Qu’est-ce que VLESS, et pourquoi la même configuration ne passe pas partout ?
Sommaire
VLESS est un protocole qui permet à une application d’indiquer à un serveur qui se connecte et où doit aller le trafic. Dans une configuration classique, VLESS ne chiffre rien lui-même. C’est TLS ou REALITY qui s’en charge. Un chiffrement optionnel, VLESS Encryption, a été ajouté en 2025 pour des cas particuliers. Voyons si VLESS est un VPN, ce que votre fournisseur d’accès peut encore voir et pourquoi la même configuration fonctionne sur un réseau mais pas sur un autre.
VLESS est-il un VPN ?
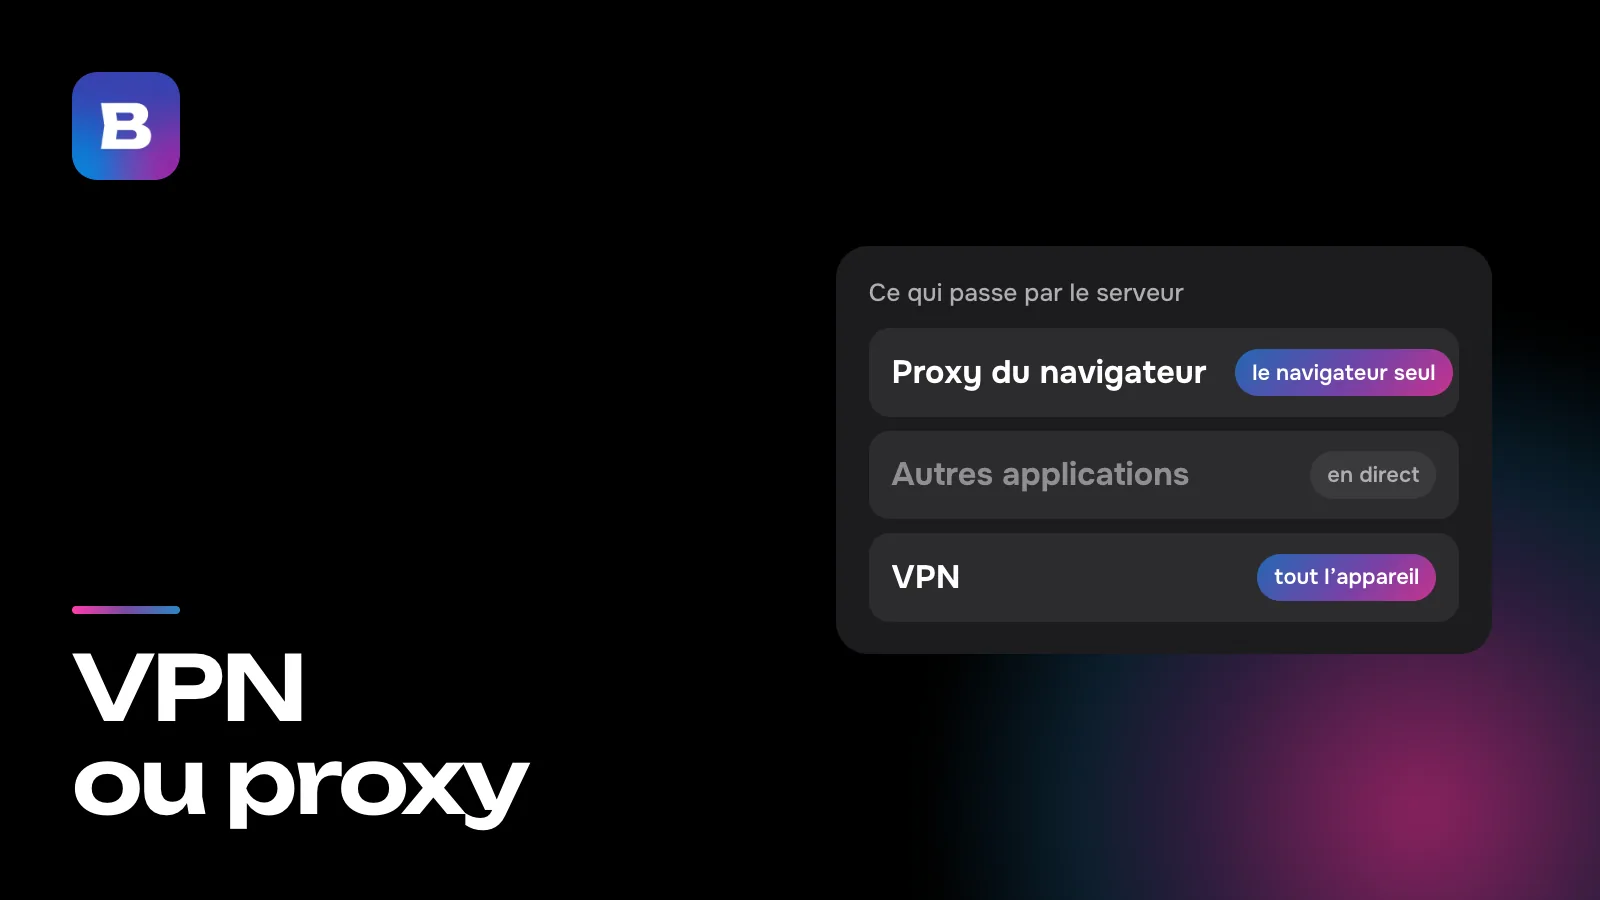
On range souvent VLESS parmi les protocoles VPN, mais par sa conception, il est plus proche d’un proxy. L’application demande au serveur de la connecter à une adresse et à un port donnés. Le serveur ouvre lui-même cette connexion et relaie les données dans les deux sens. La différence entre les deux est expliquée dans notre comparatif VPN et proxy.
La partie VPN vient de l’application. Des applications comme Bebra créent un VPN système sur l’appareil, y font passer tout son trafic et envoient chaque connexion à un serveur via VLESS ou un protocole similaire. Pour vous, cela fonctionne comme n’importe quel VPN. VLESS lui-même se contente de faire savoir au serveur qui il sert et où aller ensuite.
De l’application au site web
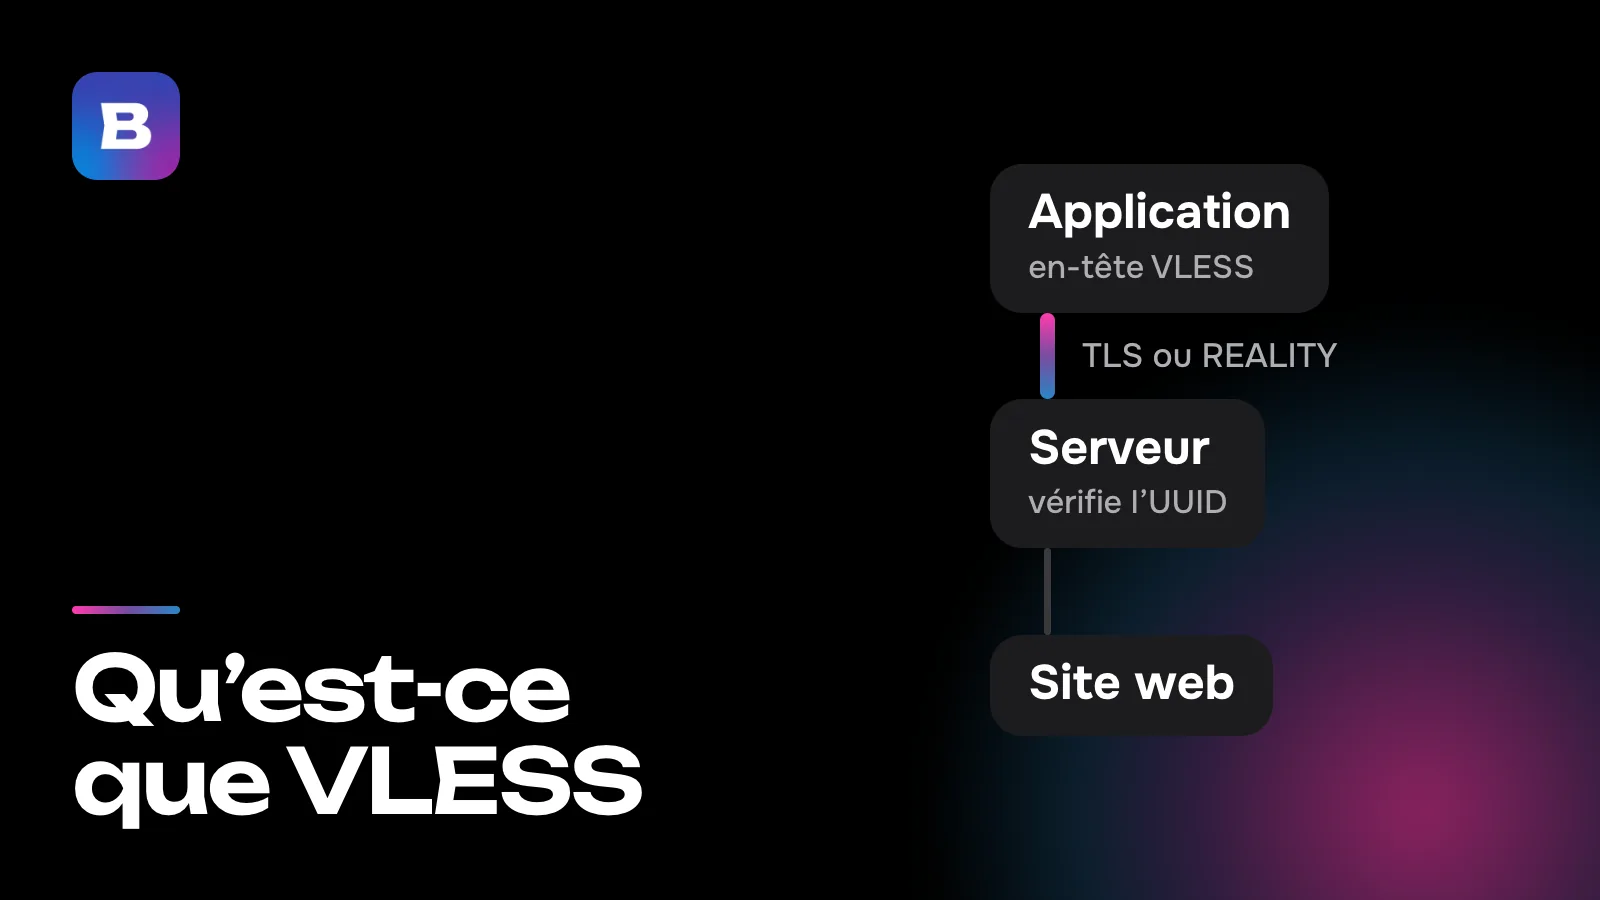
Une connexion VLESS passe par quatre étapes.
- L’application. Elle place devant vos données un court en-tête VLESS contenant votre identifiant d’utilisateur (un UUID), l’adresse de destination et le port.
- La couche extérieure. L’en-tête et les données voyagent jusqu’au serveur à l’intérieur de TLS ou de REALITY. Vu de l’extérieur, cela ressemble à la visite d’un site en HTTPS.
- Le serveur. Il retire la couche extérieure et vérifie l’UUID. Si l’identifiant est inconnu, la connexion s’arrête là. S’il est connu, le serveur se connecte à l’adresse indiquée dans l’en-tête.
- Le site web. Il reçoit une requête du serveur et y répond, et la réponse vous revient par le même chemin.
Sur ce trajet, VLESS n’a qu’une tâche, dire au serveur qui vous êtes et où vous allez. Tout le reste, du chiffrement à l’apparence de la connexion vue de l’extérieur, relève de la couche extérieure. C’est pourquoi « une connexion VLESS » désigne presque toujours un duo comme VLESS + REALITY.
Qui se charge du chiffrement
Dans les réglages d’Xray, VLESS a un champ de chiffrement obligatoire, et dans une configuration classique, il indique none. Les données sont protégées par la couche extérieure, TLS ou REALITY.
C’est ce qui distingue VLESS de VMess, un protocole plus ancien du même projet V2Ray. VMess chiffre lui-même, avec AES-128-GCM ou ChaCha20-Poly1305, et a besoin d’une horloge exacte sur l’appareil. VLESS est apparu dans V2Ray en 2020 comme une alternative plus simple, indifférente à l’horloge.
VLESS a désormais lui aussi son propre chiffrement. VLESS Encryption a été ajouté à Xray en 2025 pour des configurations particulières. Dans l’association habituelle avec TLS ou REALITY, le champ de chiffrement indique toujours none.
Ce que voit votre fournisseur d’accès
Votre fournisseur d’accès et celui qui gère le Wi-Fi ne voient pas l’en-tête VLESS, puisqu’il se trouve dans le canal chiffré. Ils ne voient pas non plus quel site vous ouvrez ni ce que contient la page. Notre article sur ce qu’est un VPN suit une requête pour montrer à quoi cela ressemble. Certaines choses restent cependant visibles de l’extérieur.
- L’adresse du serveur. L’adresse IP à laquelle se connecte votre appareil est toujours visible.
- Le nom dans la négociation. Le premier message TLS part en clair et contient généralement un nom de site (SNI). Avec TLS seul, c’est le domaine du serveur lui-même. Avec REALITY, c’est le nom du vrai site tiers dont le serveur prend l’apparence.
- La taille et le rythme des paquets. Le contenu est chiffré, mais pas le nombre d’octets échangés ni leur ordre.
REALITY ajoute deux protections. Le client ouvre la négociation comme le ferait un navigateur courant, et les réglages de REALITY rendent cette empreinte obligatoire. Et si quelqu’un se connecte au serveur pour voir ce qui s’y trouve, le serveur transmet cette connexion au vrai site, si bien que le visiteur reçoit la réponse de ce site. Seuls les clients qui connaissent la clé atteignent VLESS.
Pourquoi la connexion passe sur un réseau et pas sur un autre
Les filtres varient d’un fournisseur d’accès à l’autre, et ils recherchent les traces décrites ci-dessus. L’un bloque des adresses de serveurs d’après une liste, et seule une nouvelle adresse permet alors de passer. Un autre inspecte les négociations, un troisième cherche des motifs dans la taille des paquets. C’est pourquoi une configuration qui se connecte à la maison peut échouer sur les données mobiles ou sur le Wi-Fi d’un hôtel.
L’une des traces les plus révélatrices est une négociation dans une négociation. Quand vous ouvrez un site HTTPS via VLESS, le TLS propre au site circule à l’intérieur du TLS extérieur, et ses premiers paquets sont courts, avec des longueurs reconnaissables. C’est ce que les auteurs de « Fingerprinting Obfuscated Proxy Traffic with Encapsulated TLS Handshakes » (USENIX Security 2024) ont recherché chez un fournisseur d’accès comptant environ un million d’utilisateurs. Ils ont repéré le trafic proxy déguisé en ne touchant quasiment pas au trafic ordinaire. L’étude a aussi montré qu’un remplissage aléatoire ou un multiplexage ne suffisent pas, à eux seuls, à masquer cette trace, car ni l’un ni l’autre ne modifie la taille des rafales de trafic ou le nombre d’allers-retours.
La réponse d’Xray à cette trace s’appelle XTLS Vision. Vision ajoute du remplissage aux paquets courts de la négociation intérieure pour que leur longueur ne la trahisse pas, puis se contente de transmettre les données une fois la négociation terminée. Ses auteurs reconnaissent que Vision ne masque pas le rythme de la négociation.
Ce que fait Bebra
Dans Bebra, VLESS + REALITY est l’un des modes de connexion, aux côtés de XHTTP, Hysteria2 et Shadowsocks. Sur le réseau, ils ne se ressemblent pas, si bien qu’un filtre qui gêne l’un ne remarquera pas forcément un autre. L’application décide du protocole et de la route à utiliser et, si une route cesse de fonctionner, bascule sur une autre. Notre article sur les protocoles VPN explique en quoi les quatre diffèrent.
Vous n’avez rien à configurer. L’application n’a pas de sélecteur de protocole, elle crée elle-même un compte pour votre appareil, et vous vous connectez à un pays en touchant sa tuile. Si la connexion à un pays échoue malgré tout, allez dans Compte → Paramètres et touchez « Trouver un serveur fonctionnel ». L’application reteste les routes et récupère de nouvelles adresses de serveurs, ce qui prend jusqu’à deux minutes. Une nouvelle adresse, c’est justement ce qui aide quand votre fournisseur d’accès a bloqué l’ancienne.
Pour essayer Bebra, commencez par la période d’essai à 10 ₽. 3 jours d’accès complet, puis 500 ₽ par mois. L’abonnement se renouvelle automatiquement.
Questions et réponses
Pourquoi dit-on que VLESS est un protocole sans chiffrement ?
Parce que, dans une configuration classique, il ne chiffre rien lui-même. Son champ de chiffrement indique none, et c’est TLS ou REALITY qui chiffre. Un chiffrement optionnel, VLESS Encryption, a été ajouté en 2025 pour des cas particuliers.
Puis-je choisir VLESS manuellement dans Bebra ?
Non, l’application n’a pas de sélecteur de protocole. Bebra décide de se connecter via VLESS + REALITY, XHTTP, Hysteria2 ou Shadowsocks et passe à une autre route si la route actuelle cesse de fonctionner.
Quelle différence entre VLESS et Shadowsocks ?
Shadowsocks chiffre lui-même les données, avec une clé que le client et le serveur connaissent à l’avance. Son flux commence par un sel aléatoire suivi de blocs chiffrés, sans TLS autour. VLESS ne chiffre pas de lui-même et voyage dans TLS ou REALITY, si bien que, vu de l’extérieur, il ressemble à la visite d’un site en HTTPS.
Mon fournisseur d’accès voit-il quels sites j’ouvre via VLESS ?
Non. L’adresse du site se trouve dans l’en-tête VLESS, à l’intérieur du canal chiffré. Votre fournisseur d’accès voit l’adresse du serveur, le nom dans la négociation TLS et la taille des paquets.
Qu’obtient-on en sondant un serveur REALITY ?
La réponse du vrai site dont le serveur prend l’apparence. REALITY transmet à ce site les connexions sans la bonne clé et ne laisse passer jusqu’à VLESS que ses propres clients.
À quoi sert XTLS Vision ?
Vision ajoute du remplissage aux paquets courts de la négociation qui se déroule à l’intérieur du canal chiffré, pour que leur longueur ne trahisse pas cette négociation. Ensuite, il se contente de transmettre les données. Ses auteurs précisent qu’il ne masque pas le rythme de la négociation.