Разборы
Что такое VLESS и почему одна настройка работает не в каждой сети
Содержание
VLESS — протокол, по которому сервер узнаёт, чьё это соединение и с каким адресом его связать. Шифрование он обычно оставляет обёртке — TLS или REALITY. Режим VLESS Encryption, в котором протокол шифрует сам, появился в 2025 году и нужен для особых случаев. Ниже — о том, VPN ли это, что о таком соединении видно провайдеру и почему одна и та же настройка работает не в каждой сети.
VLESS — это VPN или нет
Протокол VLESS часто ставят в один ряд с протоколами VPN. Но если разобраться, что это за протокол, по устройству он ближе к прокси. Приложение просит сервер соединить его с таким-то адресом и портом. Сервер сам открывает это соединение и пересылает данные в обе стороны. Чем прокси отличается от VPN, мы рассказывали в статье о VPN и прокси.
VPN из этого делает приложение. Программы вроде Бебры включают на устройстве системный VPN, собирают через него весь трафик и отправляют каждое соединение на сервер по VLESS или похожему протоколу. Для вас это обычный VPN, а сам VLESS отвечает только за то, чтобы сервер понял, кого он обслуживает и куда идти дальше.
От приложения до сайта
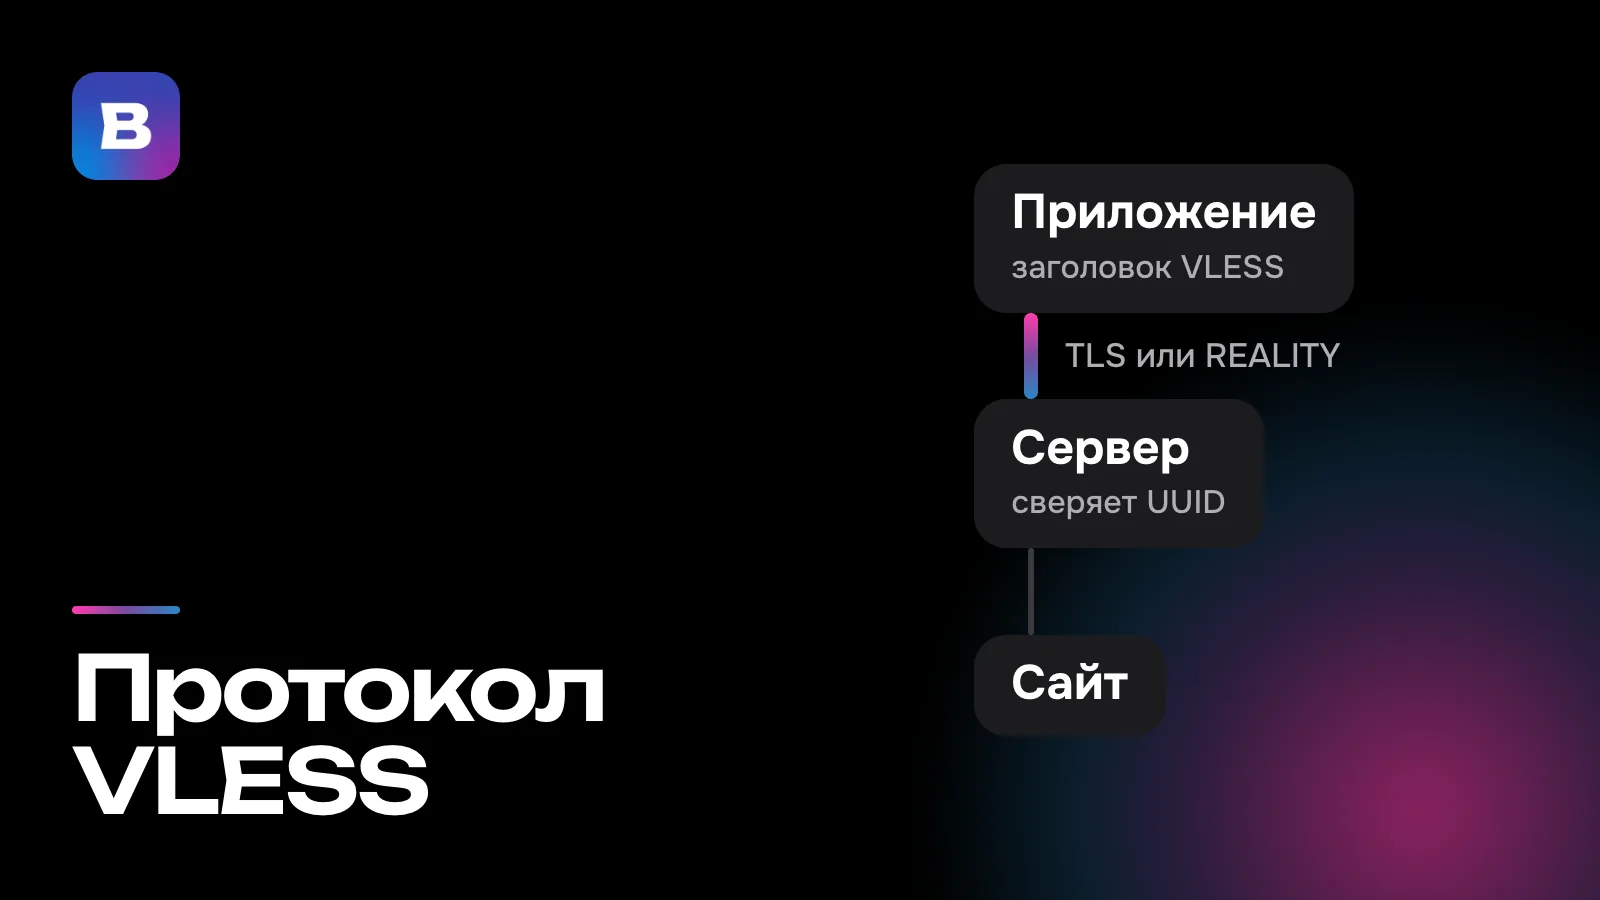
У соединения через VLESS четыре остановки.
- Приложение. Перед вашими данными оно ставит короткий заголовок VLESS. В нём идентификатор пользователя (UUID), адрес назначения и порт.
- Обёртка. Заголовок и данные уходят на сервер внутри TLS или REALITY. Со стороны это похоже на заход на сайт по HTTPS.
- Сервер. Он снимает обёртку и сверяет UUID. С чужим идентификатором соединение дальше не идёт. Со своим сервер сам подключается к адресу из заголовка.
- Сайт. Запрос приходит ему от сервера, а не от вас, и отвечает сайт тоже серверу. Дальше ответ проделывает весь путь в обратную сторону.
На этом пути у VLESS одна задача — передать серверу ваш идентификатор и адрес назначения. Всё остальное, от шифрования до того, как соединение выглядит снаружи, решает обёртка. Поэтому за словами «подключение по VLESS» почти всегда стоит связка, например VLESS + REALITY.
Кто здесь шифрует
Это видно даже по конфигурации Xray. Поле encryption у VLESS заполнять обязательно, и в обычной связке туда пишут none. Защиту данных берёт на себя обёртка.
Именно здесь VLESS расходится с VMess, своим предшественником в проекте V2Ray. VMess шифрует трафик сам, на стандартных алгоритмах, и требует точного времени на устройстве. VLESS добавили в тот же V2Ray в 2020-м как более лёгкую альтернативу, которой часы устройства безразличны.
Шифровать сам VLESS тоже умеет, но только в режиме VLESS Encryption. Он появился в Xray в 2025 году для особых схем подключения, а в привычной связке с REALITY поле encryption по-прежнему остаётся none.
Что видит провайдер
Провайдеру и владельцу Wi-Fi заголовок VLESS не виден, он лежит внутри зашифрованного канала. Не видны и адрес сайта, который вы открываете, и содержимое страниц. Как это выглядит на примере одного запроса, мы показывали в статье о том, что такое VPN. Но кое-что снаружи всё же остаётся.
- Адрес сервера. IP-адрес, к которому подключается устройство, виден всегда.
- Имя в рукопожатии. Первое сообщение TLS идёт открытым текстом, и в нём обычно указано имя сайта (SNI). При обычном TLS это домен самого сервера. REALITY ставит туда имя реально существующего стороннего сайта, под который сервер маскируется.
- Размеры и ритм пакетов. Содержимое зашифровано, а сколько байт и в каком порядке идёт туда и обратно, видно.
У REALITY есть ещё две защиты. Клиент начинает рукопожатие так, как начал бы его распространённый браузер, и в настройках REALITY такой отпечаток обязателен. А если кто-то сам подключится к серверу, чтобы проверить, что на нём, сервер передаст это соединение тому самому стороннему сайту, и проверяющий получит его ответ. До VLESS доходят только клиенты, которые знают ключ.
Почему в одной сети работает, а в другой нет
Фильтры у разных провайдеров устроены по-разному и ищут те самые следы из списка выше. Один провайдер блокирует адреса серверов по спискам, и тогда помогает только новый адрес. Другой проверяет рукопожатия, третий ищет закономерности в размерах пакетов. Поэтому настройка, которая дома подключается, в мобильной сети или в гостинице может не заработать.
Один из самых заметных следов — рукопожатие внутри рукопожатия. Когда вы открываете через VLESS сайт по HTTPS, внутри внешнего TLS идёт TLS самого сайта, и его первые пакеты короткие, с узнаваемой длиной. Именно их искали авторы статьи «Fingerprinting Obfuscated Proxy Traffic with Encapsulated TLS Handshakes» (USENIX Security 2024) у провайдера примерно с миллионом пользователей. Замаскированный трафик прокси они находили, почти не задевая обычный. Случайное дополнение пакетов или мультиплексирование по отдельности, как показала работа, этот след не прячут, потому что не меняют ни размеры всплесков трафика, ни число обменов туда и обратно.
Против этого следа придуман XTLS Vision. Он добавляет лишние байты к первым пакетам вложенного рукопожатия, чтобы их длина его не выдавала, а после рукопожатия просто пересылает данные. Ритм рукопожатия Vision, как признают его авторы, не скрывает.
В декабре 2025 года РБК со ссылкой на источники сообщил, что в России изменили настройки систем фильтрации и ограничения затронули в том числе VLESS. Эксперт, которого цитирует пересказ этой новости на Anti-Malware.ru, считает, что VLESS распознают по косвенным признакам.
Что с этим делает Бебра
В Бебре VLESS + REALITY — один из способов подключения наряду с XHTTP, Hysteria2 и Shadowsocks. В сети они выглядят по-разному, поэтому фильтр, который мешает одному, может не замечать другой. Каким протоколом и по какому маршруту подключаться, приложение решает само, а когда маршрут перестаёт работать, переключается на другой. Чем эти протоколы отличаются, мы рассказывали в статье о протоколах VPN.
Настраивать здесь нечего. Выбора протокола в приложении нет, аккаунт для устройства оно создаёт само, а страна подключается нажатием на её плитку. Если страна всё же не подключается, откройте «Аккаунт» → «Настройки» и нажмите «Найти рабочий сервер». Приложение перепроверит маршруты и получит свежие адреса серверов, на это уходит до двух минут. Свежий адрес помогает как раз тогда, когда провайдер заблокировал прежний.
Если хотите проверить, как Бебра подключается в вашей сети, начните с пробного доступа за 10 ₽. 3 дня полного доступа, затем 500 ₽ в месяц. Подписка продлевается автоматически, отмена в любой момент.
Вопросы и ответы
Почему VLESS называют протоколом без шифрования?
Потому что в обычной связке шифрованием занимается не он, а обёртка — TLS или REALITY, а в поле encryption записано none. Режим VLESS Encryption, в котором протокол шифрует сам, появился в 2025 году и нужен для особых случаев.
Можно ли заставить Бебру подключаться только по VLESS?
Нет, выбора протокола в приложении нет. Бебра сама решает, подключаться по VLESS + REALITY, XHTTP, Hysteria2 или Shadowsocks, и уходит на другой маршрут, если текущий перестал работать.
В чём разница между VLESS и Shadowsocks?
Shadowsocks сам закрывает данные шифром с ключом, который заранее известен обеим сторонам. Его поток начинается со случайной «соли», за ней идут зашифрованные порции данных, а обёртки TLS вокруг нет. VLESS же передаётся внутри TLS или REALITY и шифрование оставляет им, так что снаружи похож на заход на сайт по HTTPS.
Узнает ли провайдер, куда я захожу через VLESS?
Нет. Адрес сайта лежит в заголовке VLESS внутри зашифрованного канала. Провайдеру видны адрес сервера, имя из рукопожатия TLS и размеры пакетов.
Что получит тот, кто решит проверить сервер с REALITY?
Ответ того стороннего сайта, под который сервер маскируется. Соединения без правильного ключа REALITY передаёт этому сайту, а к VLESS пропускает только своих клиентов.
Что делает XTLS Vision?
Добавляет лишние байты к первым пакетам рукопожатия, которое идёт внутри зашифрованного канала, чтобы их длина не выдавала это рукопожатие. Дальше Vision просто пересылает данные. Ритм рукопожатия он, по словам авторов, не скрывает.